Sensibilisation à la cybersécurité à Orléans
Des sessions courtes et concrètes pour les équipes des PME, des grands comptes et des écoles d'Orléans et du Loiret : reconnaître un hameçonnage, protéger ses données, utiliser l'IA sans exposer celles de ses clients, savoir quoi faire quand on a un doute.
La plupart des incidents commencent par un clic
Un lien ouvert dans un faux e-mail de livraison, un mot de passe donné au téléphone à quelqu'un qui se présente comme le support, une pièce jointe ouverte trop vite. Les attaques qui visent les petites structures ressemblent rarement à ce qu'on voit au cinéma : elles passent par une personne pressée qui fait confiance.
Les outils techniques comptent. Dans nos contrats de maintenance et d'infogérance, nous installons un antivirus avec détection et réponse (EDR), qui arrête un programme qui se met à chiffrer des fichiers en série. Mais aucun outil ne détecte tout, en particulier quand un pirate se connecte avec le vrai mot de passe d'un utilisateur. Pour le système, c'est alors un utilisateur comme un autre.
C'est pour cela que nous formons aussi les personnes. L'objectif n'est pas de faire peur, mais de donner des réflexes simples, que chacun peut appliquer le lendemain sans avoir besoin d'un informaticien à côté de lui.
Ce que vos équipes retiennent
- Repérer un e-mail ou un SMS frauduleux avant de cliquer
- Savoir quelles données ne doivent pas circuler n'importe comment
- Savoir ce qu'on peut confier à une IA, et ce qu'on n'y colle jamais
- Savoir qui prévenir, et quoi faire, en cas de doute
Les thèmes que nous abordons
Chaque session est construite selon le métier et le niveau des participants. Ces quatre thèmes reviennent presque toujours, dans des proportions qui changent d'une structure à l'autre.
Reconnaître l'hameçonnage
L'hameçonnage (ou phishing) imite un message légitime pour obtenir un clic, un mot de passe ou un virement. Nous montrons comment il se repère avant qu'il soit trop tard.
- L'adresse réelle de l'expéditeur et celle du lien, au-delà du nom affiché
- Les demandes urgentes de paiement ou de changement de coordonnées bancaires
- Les faux appels du « support » qui demandent un code ou une prise en main
Protéger les données au quotidien
Les fuites viennent souvent de gestes ordinaires : un fichier envoyé au mauvais destinataire, un partage resté ouvert, un mot de passe réutilisé partout.
- Des mots de passe solides et différents, et la double authentification
- Le partage de fichiers et les droits d'accès
- Les sauvegardes, et pourquoi une copie hors ligne change tout
- Le RGPD ramené à ce qu'il implique pour le poste de chacun
Utiliser l'IA au travail
ChatGPT et les outils du même type sont déjà utilisés dans la plupart des équipes, souvent sans règle. Nous en parlons sans les diaboliser.
- Ce qu'on peut leur confier, et ce qu'on ne doit jamais y coller
- Les données de clients, de patients ou d'élèves, et les documents internes
- Comment vérifier une réponse avant de la reprendre
Les bons réflexes en cas d'incident
Une erreur signalée dans la minute se rattrape beaucoup mieux qu'une erreur cachée par gêne. Les participants repartent en sachant quoi faire.
- Qui prévenir, et le faire tout de suite
- Ce qu'il faut faire, comme débrancher le poste du réseau
- Ce qu'il ne faut pas faire, comme éteindre la machine ou supprimer le message
Pour qui sont ces sessions
- PME et TPE
- Pour des équipes qui n'ont pas de service informatique et veulent se protéger sans jargon. Les exemples sont tirés de leur quotidien : factures, commandes, échanges avec les clients.
- Grands comptes
- Pour les organisations qui mènent des campagnes de sensibilisation et cherchent des intervenants capables de parler à des publics variés.
- Écoles et établissements
Pour sensibiliser les élèves comme les personnels. Nous connaissons le terrain scolaire : nous avons conçu L'École des Aventuriers, une plateforme pédagogique, avec un enseignant de CM1-CM2.
- Cabinets et professions tenues au secret
- Un cabinet médical, dentaire ou d'expertise comptable manipule des données sensibles chaque jour. La session insiste alors sur ce qui les concerne directement.
Installés à Chécy
Nous sommes à Chécy, à côté d'Orléans, et nous travaillons avec des entreprises et des établissements du Loiret.
Pour en parler, appelez le 02 46 91 55 72 ou écrivez-nous depuis la page contact.
Ce que nous enseignons, nous l'appliquons chez nos clients
Notre métier au quotidien, c'est la gestion des postes, des serveurs et des réseaux d'entreprises du Loiret. Les conseils donnés en session sont ceux que nous appliquons chez nos clients.
Un exemple que nous utilisons souvent : chez nos clients, une prise en main à distance ne se fait qu'avec l'accord de l'utilisateur, elle s'affiche sur son écran et chaque session est inscrite dans un journal. Une personne qui sait cela repère tout de suite le faux technicien qui veut « juste vérifier quelque chose » sans rien montrer.
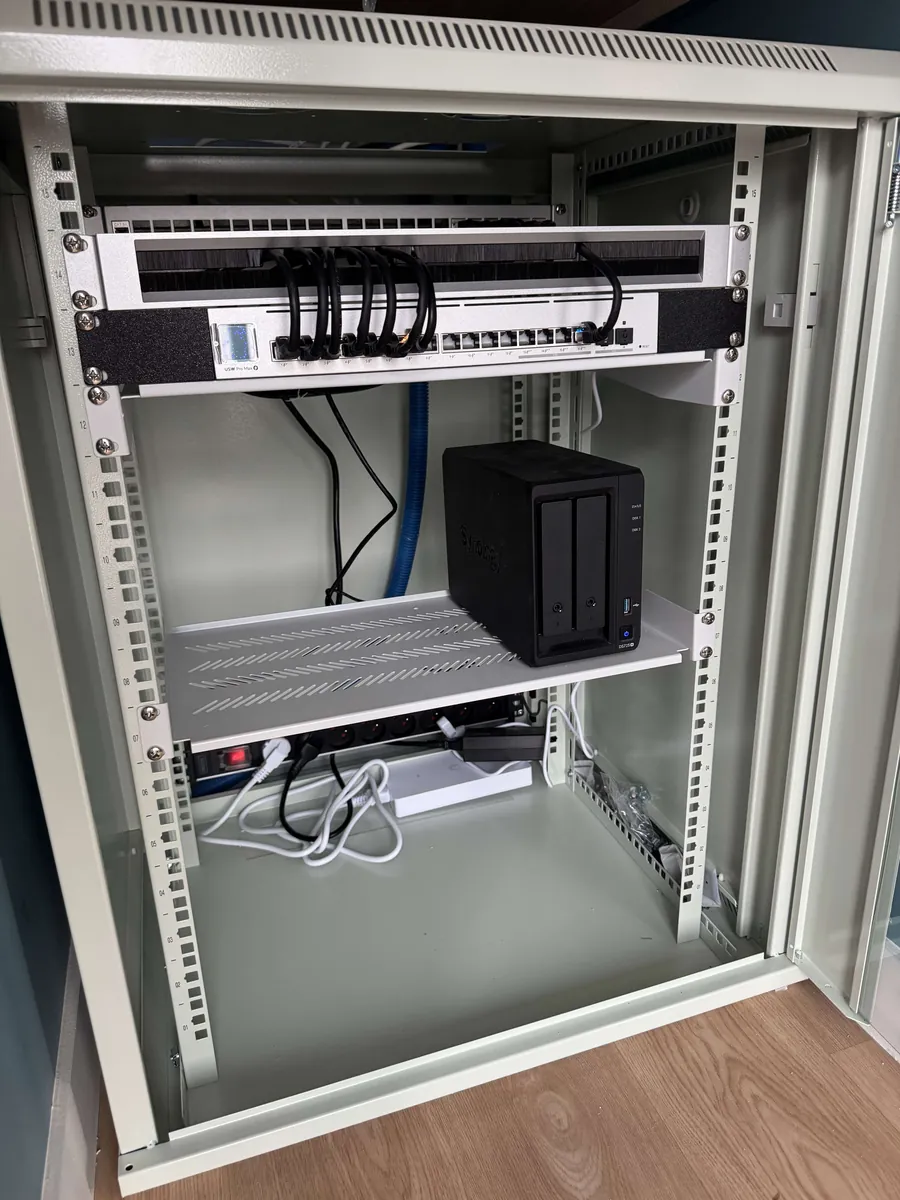
La sensibilisation fonctionne avec le reste. Une copie de sauvegarde hors de vos locaux et déconnectée du réseau reste la seule qu'un rançongiciel ne peut pas chiffrer : c'est ce que nous mettons en place dans une infrastructure informatique, souvent sur un NAS Synology comme celui de la photo. Et si un support est déjà endommagé ou chiffré, notre service de récupération de données passe par un laboratoire partenaire en salle blanche.
Nos engagements de maintenanceQuestions fréquentes
À qui s'adressent vos sessions de sensibilisation ?
Aux PME et TPE qui veulent protéger leurs équipes, aux grands comptes qui cherchent des intervenants pour leurs campagnes de sensibilisation, et aux écoles et établissements qui veulent sensibiliser leurs élèves et leurs personnels.
Faut-il des connaissances techniques pour suivre une session ?
Non. Les sessions sont pensées pour des personnes dont l'informatique n'est pas le métier. Nous partons d'exemples concrets, comme un e-mail frauduleux ou un partage de fichier, et nous évitons le jargon.
Comment la session est-elle adaptée à mon entreprise ?
Nous la construisons à partir de votre métier, du niveau de vos équipes et de ce que vous voulez protéger. Un cabinet qui gère des données de santé et une école n'ont pas les mêmes enjeux : les exemples et les priorités changent.
Que faire après avoir cliqué sur un lien piégé ?
Ne rien saisir de plus, puis prévenir tout de suite la personne qui gère votre informatique, sans attendre et sans en avoir honte. Si un mot de passe a été saisi, il faut le changer depuis un autre appareil. Si le poste se comporte de façon anormale, on le débranche du réseau sans l'éteindre, pour laisser la possibilité de comprendre ce qui s'est passé.
Utiliser l'IA au travail présente-t-il des risques pour les données ?
Oui, quand on y colle ce qui ne devrait pas en sortir : données de clients ou de patients, documents internes, mots de passe. Selon l'outil et l'abonnement, ce texte peut être conservé chez l'éditeur. L'autre risque est de reprendre une réponse fausse sans la vérifier. La session montre ce qu'on peut confier à ces outils et comment contrôler leurs réponses.
Découvrez nos autres solutions
Envie de sensibiliser vos équipes ?
Parlez-nous de votre structure. Nous construisons une session adaptée à votre métier, à votre niveau et à vos enjeux.
Demander un devis